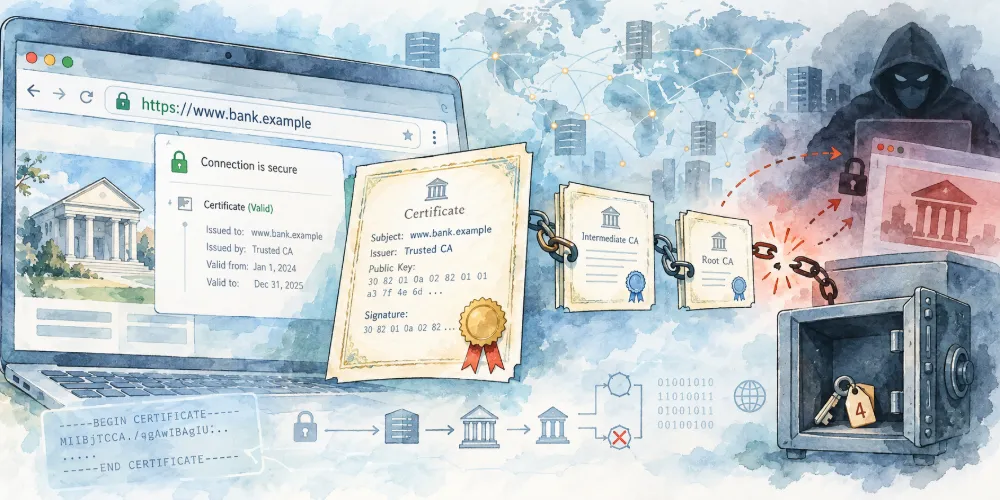
当你打开浏览器访问网上银行时,你怎么知道眼前这个页面是真的银行,而不是黑客精仿的钓鱼网站?
答案藏在浏览器地址栏旁边的安全认证机制里。最近爆发的 eMudhra(印度知名数字证书颁发机构,旗下品牌为 emSign)私钥缺陷事件,让 Google、苹果、微软、Mozilla 以及 Go 语言团队在同一天拉响了最高级别的紧急安全警报。
很多人的第一反应是:“我又没用过这家印度公司的产品,甚至都没听过它的名字,这关我什么事?”
在互联网的底层逻辑里,一家受信任的证书机构出事,全世界所有人的设备都会直接暴露在危险之中。 下面我们就用最通俗的语言,拆解这场让人啼笑皆非又细思极恐的安全大地震。
一、 什么是 CA?互联网的“护照管理局”
在现实生活中,你去银行办业务,银行看你的身份证或护照就能相信你是谁。为什么?因为身份证是由国家公安机关签发的,银行无条件信任公安机关的防伪印章。
在互联网上,这个“发证机关”就叫做 CA(Certificate Authority,证书颁发机构)。
- 当你访问
google.com或taobao.com时,网站会向你的浏览器出示一张“数字身份证”(即 TLS/SSL 证书)。 - 你的手机和电脑(无论是 Windows、macOS、iOS 还是 Android)在出厂时,系统里就内置了一份“绝对信任的发证机关名单”(根证书库)。
- eMudhra 就是这份全球白名单里的正式成员之一。 只要盖有它家“数字印章”的网站,全世界的手机和浏览器都会默认放行,告诉用户:“这个网站是安全的、正牌的。”
二、 离谱的缺陷:把金库密码设成了“4”
CA 机构用来给网站“盖章”的核心工具,叫做私钥(Private Key)。
按照现代密码学(如椭圆曲线加密 ECC)的设计,一个合格的私钥应该是一个极其庞大、完全随机生成的数字。大到什么程度?就算把全地球所有的超级计算机加起来不眠不休地猜,也需要算到宇宙毁灭才能猜中。因此,即使全天下都能看到公开的证书(公钥),也绝对反推不出背后的私钥。
然而,在最近披露的漏洞中,安全研究人员发现 eMudhra 旗下有 8 张核心中级证书(Intermediate CA) 的私钥生成过程出现了灾难性的代码缺陷——随机数生成器(RNG)几乎完全失效了。
这导致了什么结果?
- 正常情况下,私钥应该是一个几百位的天文数字。
- 而 eMudhra 生成的这 8 把私钥,竟然全都是小于 256 的整数!
- 安全研究员 Scott Helme 测试后震惊地发现,**其中一把核心私钥的数字竟然就是
4**。
这就好比一家掌控着全球通行证的顶级印钞厂,花重金建造了厚达十米的钛合金金库大门,结果锁匠在装密码锁时偷懒,把密码设成了 0004。
为什么说它“不需要被黑客偷走就已经泄露了”?
因为证书本身是公开在互联网上的。任何人用一台普通家用笔记本电脑,写几行简单的代码,从 1 开始往上试,不到 1 秒钟(甚至用 AI 跑一句提示词),就能从公开的证书里把这 8 把绝密私钥全部算出来。
三、 为什么这会影响到“每一个人”?
对于普通网民和初级开发者来说,理解这件事的杀伤力,需要明白互联网信任链中的一个核心软肋:木桶效应(最弱一环决定整体安全)。
在浏览器的信任机制里,默认情况下,任何一家受信任的 CA,都可以为全世界任何一个域名签发证书。
哪怕 Google、苹果自己用的证书是由 DigiCert 或 Let’s Encrypt 签发的,跟印度的 eMudhra 半毛钱关系都没有,但只要你的电脑系统信任 eMudhra,攻击者算出那把等于 4 的私钥后,就能干出下面两件极其恐怖的事:
1. 完美的“中间人攻击”与网站伪造(针对 6 张 TLS 证书)
泄露的 8 把钥匙里,有 6 把是用来给网站签发 HTTPS 证书的。攻击者拿到钥匙后,可以自己开个假网站,然后用 eMudhra 的私钥给自己盖个章,签发一张写着 www.google.com 或你常用的某家银行域名的“真证书”。
当你连上咖啡馆、机场的公共 Wi-Fi,或者你的路由器、DNS 被劫持时:
- 黑客把你的流量引向他伪造的假银行网站。
- 你的浏览器上前检查身份证,一看:“哟,有 eMudhra 的亲笔签名,而且在我的出厂信任名单里!”
- 浏览器不会弹出任何红色的安全警告,地址栏依然显示安全锁标志。你输入的账号、密码、聊天记录,会在毫不知情的情况下被黑客全部截获解密。
2. 给木马病毒穿上“正版免死金牌”(针对 2 张代码签名证书)
更要命的是,这 8 把钥匙里还有 2 把是代码签名证书(Code Signing CA)。
平时我们在 Windows 或 Mac 上安装软件时,如果是个来历不明的病毒程序,系统会弹出大大的黄色或红色警告拦截它。但如果黑客用这把泄露的私钥给勒索病毒“签个名”,操作系统就会认为这是经过权威机构认证的合法企业软件,直接静音放行。
四、 全球紧急拆弹:科技巨头们做了什么?
正因为这把“万能钥匙”谁都能在 1 秒内算出来,整个互联网基础设施在短短几十小时内上演了一场生死时速的“拆弹行动”:
| 参与方 | 紧急应对措施 | 影响范围 |
|---|---|---|
| Google (Chrome / Android) | 通过在线更新机制,直接拉黑这 8 张问题证书,并启动对 eMudhra 根证书的全面审查与移除程序。 | 全球数十亿 Chrome 浏览器及安卓设备。 |
| Mozilla (Firefox) | 启用 OneCRL 远程吊销机制,并连夜发布 Firefox 158.0.1 等紧急补丁版本将黑名单焊死在代码里。 | 所有火狐浏览器及依赖 NSS 安全库的系统。 |
| Apple & Microsoft | 在各自的信任库(Trust Store)中紧急拉黑受影响的证书链,拦截伪造签名。 | 全球 Windows、macOS、iPhone 和 iPad 用户。 |
| Go 语言团队 (Golang) | 走最高优先级的 URGENT 通道发布紧急版本(CVE-2026-111943),在底层直接拒绝包含这 8 把公钥的任何连接。 | 全球无数互联网公司的后端服务器、云原生基础设施(如 Docker/K8s 生态)。 |
真正可怕的暗雷:无法更新的“僵尸设备”
看到科技巨头们光速打补丁,你可能会觉得危机已经解除了?恰恰相反,最恐怖的灾难才刚刚开始。
你的日常手机和电脑浏览器会自动联网更新黑名单,但互联网的庞大底座是由无数“从不更新”的设备与环境构成的:
- 出厂后固件就再也没升级过的智能电视、路由器、摄像头等物联网(IoT)设备;
- 企业内网里跑着老旧业务的 Docker 容器镜像(基础镜像里的
ca-certificates停留在几年前); - 机房角落里被遗忘的 Linux 服务器;
- 开发者电脑上常年无人维护、静态编译的命令行工具(CLI)和自动化脚本。
这些设备在出厂或构建的那一刻,就已经把 eMudhra 的根证书写死在了信任列表里,而且它们没有自动拉取证书黑名单(CRL/OCSP)的能力。
这意味着,数百万台物联网设备、Docker 容器、被遗忘的 Linux 机器、无人维护的 CLI 工具等等,都将在未来几年甚至可能无限期地,被携带“合法安全签名”的恶意软件和中间人流量无情地入侵。 对黑客而言,这 8 把算出来的私钥不是一张限时体验卡,而是一把能长期打开无数老旧基础设施大门的永久万能钥匙。
五、 普通人与初级技术人员该做什么?
这次事件给我们上了一堂生动的网络安全课:数字世界的信任是极其脆弱的,密码学算法本身固若金汤,但写代码和做配置的人却可能犯下最低级的错误。
为了保护自己和公司的业务不受波及,建议立即采取以下行动:
- 普通用户:立即重启并更新你的浏览器和系统。
去检查一下你的 Chrome、Edge、Firefox 或 Safari 是否有待重启的更新。虽然现代浏览器大多有自动后台推送黑名单的功能,但保持最新版本能确保那 8 把“假钥匙”在你的设备上彻底作废。如果近期上网看到浏览器弹出“您的连接不是私密连接”的红色拦截警告,千万不要点击“继续前往”。 - 初级开发者 / 运维人员:彻底排查后端环境与容器镜像。
- 后端与依赖升级: 如果你的服务端或 CLI 工具使用了 Go 语言(Golang)编写并会主动发起外部 HTTPS 请求,或者在离线环境中使用了 Mozilla 的
NSS库,请立刻升级到刚刚发布的紧急修复版本并重新编译部署。 - 清理容器与老旧机器: 检查线上正在运行的 Docker 容器和 Linux 服务器,及时执行系统更新(如更新
ca-certificates包)并重新构建基础镜像,避免它们成为上述永久暴露的“盲区”。 - 排查自有域名: 检查公司业务是否采购过
emSign(eMudhra)签发的 SSL 证书。如果有,你的网站现在可能已经在用户的浏览器里报错瘫痪了,需立即更换为 Let’s Encrypt、DigiCert 或 Cloudflare 等其他机构的证书。
- 后端与依赖升级: 如果你的服务端或 CLI 工具使用了 Go 语言(Golang)编写并会主动发起外部 HTTPS 请求,或者在离线环境中使用了 Mozilla 的
评论